

Le métier de pentester ou hacker éthique expliqué par les lycéens

Face à la multiplication des menaces en ligne, l’éducation au numérique est devenue un enjeu majeur dans les établissements. Mais comment aborder la cybersécurité avec des adolescents sans tomber dans un discours moralisateur ? La réponse tient en un mot : l’action. Découvrez comment les élèves du lycée Fred Scamaroni ont pris le micro pour interviewer un hacker éthique, dans un projet pédagogique aussi innovant qu’inspirant !
Pour sensibiliser efficacement les jeunes aux risques d’Internet, rien de tel que de leur donner directement la parole. C’est tout l’esprit de la série de podcasts Cyber Ghjuventu. Pendant près de vingt minutes, nos apprentis journalistes mènent une interview pointue et passionnante avec Charles Aimin, un « pentester » (testeur d’intrusion) professionnel. Retour sur un échange riche en enseignements qui casse les clichés et offre de précieux outils pour vos classes.
Qu’est-ce qu’un hacker éthique ?
Loin des clichés d’Hollywood, Charles Aimin définit son métier avec une grande clarté : « Mon métier, c’est de tenter de rentrer dans des systèmes ou des applications en passant par des chemins qui ne sont pas prévus, pour trouver des vulnérabilités avant les vrais hackers et limiter les risques. »
Le pentester agit toujours avec une autorisation stricte. Son but n’est pas de détruire, mais d’auditer pour corriger. Dans le podcast, il détaille à la classe les trois grandes facettes de son métier :
Les tests d’intrusion ou pentests
C’est le cœur de son activité. Il s’agit d’un audit de sécurité pour trouver des failles et expliquer à l’entreprise comment y remédier. Ce test se divise en deux catégories :
- Le test interne : L’expert se place à l’intérieur du réseau de l’entreprise (ou de l’établissement scolaire). Son but ? Essayer de pirater le réseau Wi-Fi, d’augmenter ses privilèges pour devenir « administrateur » du réseau, ou même de contourner la sécurité physique (par exemple en clonant les badges d’accès magnétiques des employés).
- Le test externe : L’expert attaque de l’extérieur. Il teste la sécurité des sites web de l’entreprise en interceptant et en modifiant les données qui y transitent (pour vérifier si le site réagit mal), ou en enquêtant sur les adresses IP visibles sur Internet.
Le Bug Bounty : la chasse aux vulnérabilités
Il s’agit de programmes publics où des entreprises inscrivent leurs sites web sur des plateformes dédiées (comme YesWeHack ou HackerOne). Elles invitent alors les hackers éthiques du monde entier à attaquer leurs systèmes. Si le hacker trouve une faille, il est rémunéré en fonction de sa gravité (cela peut aller de quelques centaines d’euros pour une information mineure, à plus de 20 000 euros pour une faille critique !).
La Red Team : l’infiltration furtive
C’est la mission la plus poussée, digne d’un film d’espionnage. Il s’agit d’une simulation d’attaque grandeur nature où le hacker éthique reproduit le comportement d’un véritable groupe de cybercriminels. Contrairement à un audit classique où le hacker ne cherche pas à se cacher, l’objectif de la Red Team est d’être extrêmement discret. Le but est de tester la réactivité de la Blue Team (l’équipe de défense de l’entreprise) : vont-ils voir l’attaque arriver ? Et s’ils la voient, sauront-ils la bloquer ?
Orientation : la curiosité comme premier diplôme
L’une des questions centrales des lycéens portait sur les études à suivre pour atteindre ce niveau d’expertise. Si Charles est passé par un parcours classique (Bac S, classe préparatoire, école d’ingénieurs), son message aux élèves se veut résolument décomplexant : le meilleur formateur, c’est soi-même.
« Il n’y a pas de parcours prédéfini. […] Tout ce qui compte, c’est que tu sois investi, c’est que tu veuilles comprendre, c’est que tu sois curieux, que tu veuilles savoir comment les choses marchent sous le capot et surtout que tu sois persévérant et régulier », insiste-t-il. Il encourage d’ailleurs les jeunes passionnés à s’entraîner, à prendre des notes et à se constituer leur propre base de connaissances.
Cybersécurité au quotidien : les conseils de l’expert
L’actualité récente nous l’a montré : les piratages d’envergure reposent parfois sur des failles extrêmement simples (comme la vulnérabilité « IDOR » évoquée dans le podcast). Pour Charles, l’objectif des pirates est simple : revendre les données, notamment bancaires ou de santé, ou asseoir leur réputation.
Alors, comment se protéger à notre échelle ? Le hacker éthique partage ses règles d’or :
La règle des trois mots de passe
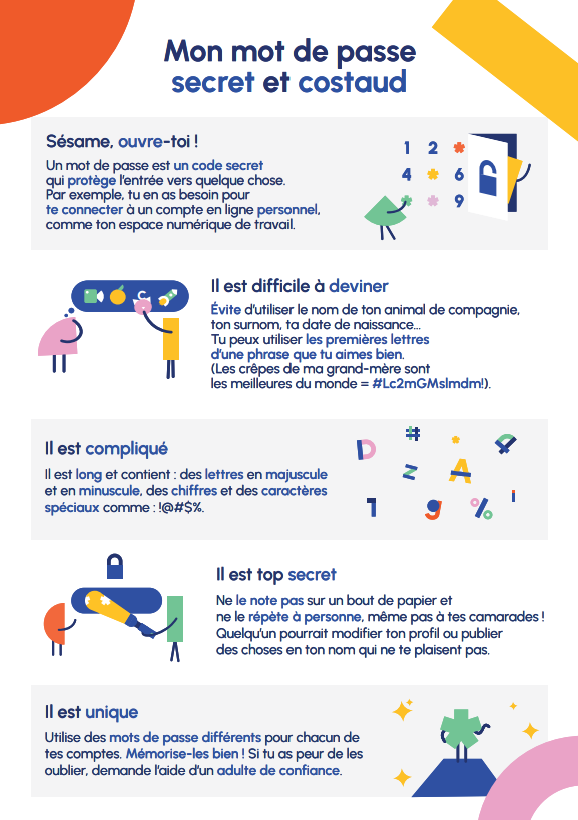
Il est essentiel de créer un mot de passe extrêmement robuste pour sa boîte mail (la clé de voûte de tous nos comptes), un mot de passe fort pour les sites importants (banque, impôts…), et un mot de passe basique pour les sites sans enjeu. L’idéal reste de s’équiper d’un gestionnaire de mots de passe (comme l’outil Bitwarden) pour générer des phrases ou mots de passe uniques pour chaque site.
Surveiller ses fuites de données
L’expert recommande d’utiliser des sites comme Have I Been Pwned pour vérifier si son adresse email apparaît dans des bases de données piratées. Si le mot de passe a fuité, il faut immédiatement le modifier. Si l’adresse e-mail ou d’autres données ont fuité, il ne nous reste plus qu’à augmenter notre niveau de méfiance. Les hackers peuvent utiliser ces informations pour faire des attaques ciblées (comme un faux SMS de Chronopost, ou encore une tentative de phishing).
Faire attention à l’OSINT, le renseignement en sources ouvertes
L’OSINT désigne toutes les informations accessibles publiquement sur nous via Internet. Les cybercriminels s’en servent pour créer des arnaques ultra-ciblées. L’expert délivre ici un message très pragmatique aux lycéens : il ne s’agit pas de fuir Internet, car avoir une vie publique ou professionnelle en ligne est souvent nécessaire. En revanche, il faut apprendre à faire un « arbitrage bénéfice/risque » systématique avant chaque publication : « Est-ce que ce que je montre de moi aujourd’hui pourrait m’être préjudiciable demain ? » Une excellente base de débat pour vos cours d’EMC !
Le mot de la fin appartient aux élèves
Ce qui rend cet épisode si spécial, c’est la maturité avec laquelle les lycéens de Fred Scamaroni ont su s’approprier le sujet. En conclusion de leur podcast, ils dressent un bilan très juste de cette rencontre :
« Il nous semble essentiel aujourd’hui que tous les élèves soient sensibilisés, dès leur plus jeune âge, aux risques liés à l’utilisation d’internet et des réseaux sociaux. […] Il faudrait aussi mieux faire connaître des métiers comme celui de pentester aux élèves pour qu’ils puissent mettre à profit leurs compétences informatiques pour le bien de la société. »
Un grand bravo à la classe de Première Bac Pro Cybersécurité pour la préparation, la conduite et la réalisation de cette interview de haut vol !
comments
Add comment